Stórfenglegt tölvuárás á 700 verslanir í Frakklandi – gölluð öryggis í kælitækjum
Óþekktir árásaraðilar komust inn í fjarlæg stjórnkerfi kælitækja á um 700 stærðfræðistofum í Frakklandi og virkjuðu tjöppa, sem leiddi til spillingar á mat og bruna. Árásir hefðu verið auðvelt að koma í veg fyrir með grunnöryggisráðstöfunum.
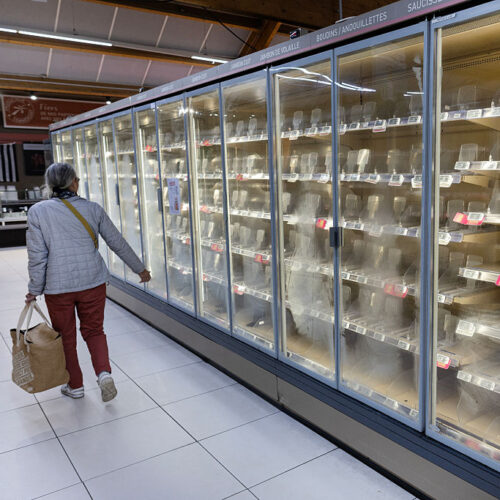
Fyrr í vikunni urðu um 700 verslanir um allt Frakkland fyrir stórfenglegri tölvuárás á kælitækjum sínum. Óþekktir árásaraðilar komust inn í fjarlæg stjórnkerfi sem stjórna kælitækjum og frystum um allt verslunarflæti og virkjuðu tjöppa til að hita tækin upp í allt að 50 gráðu Celsíus. Þegar árásirnar uppgötvuðust var mikill magn af mat spillt og í sumum tilfellum komu fram eldar í rafkerfi tækjanna.
Frönsk yfirvöld segja að stjórnkerfin hafi verið gerð fyrir Danfoss frá Danmörku og Dixell og móðurfyrirtæki þess Copeland frá Bandaríkjunum. Öll þrjú stjórnkerfin sem notuð voru við árásirnar innihéldu alvarlega öryggisglöp sem gerðu árásaraðilum kleift að komast inn í tækin með stjórnandaaðgangi. Danfoss-stjórnkerfi notuðu til dæmis lykilorð sem breytist daglega og er búið til út frá opinberum hugbúnaði eftir dagsetningu. Árásaraðili sem tekur sér tíma til að greina kóðann getur gert það sama á hvaða tæki sem hefur ekki fengið nýlega uppfærslu. Þessi dagleg lykilorð eru eins á öllum tækjum sem staðsett eru á hundruðum eða þúsundum verslana.